Oficina Técnica
Oficina Comercio y Territorio – PATECO
Plaza Alfonso el Magnánimo n.12-1º-1ª
46003 València

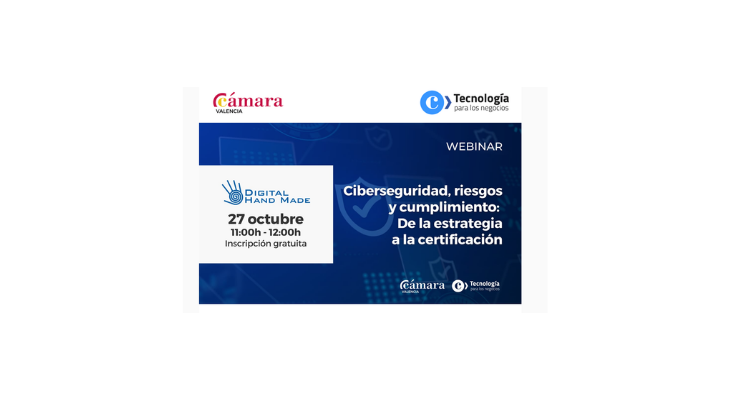
Aprende a identificar riesgos, priorizar actuaciones y avanzar hacia certificaciones como ISO 27001 y el Esquema Nacional de Seguridad.
La ciberseguridad ya no es solo una cuestión técnica. El aumento de las amenazas digitales y las nuevas exigencias regulatorias obligan a las empresas a conocer sus riesgos, proteger su información y demostrar que cumplen con los requisitos de seguridad necesarios.
En este webinar descubrirás cómo establecer una hoja de ruta de ciberseguridad adaptada a tu empresa, desde el diagnóstico inicial hasta la implantación de medidas y la certificación. De la mano de especialistas de Digital Hand Made, conoceremos cómo el enfoque GRC —Gobernanza, Riesgo y Cumplimiento— ayuda a conectar la seguridad con los objetivos reales del negocio.
¿Qué aprenderás?
– Cómo conocer el nivel real de seguridad de tu empresa.
– Cómo identificar y priorizar riesgos y actuaciones.
– Cómo elaborar un Plan Director de Seguridad de la Información.
– Qué aporta la certificación ISO 27001 y cuáles son sus principales fases.
– Qué implica el Esquema Nacional de Seguridad (ENS) y cuándo es relevante para tu empresa.
– Cómo convertir la ciberseguridad en un elemento de confianza y competitividad.
Oficina Comercio y Territorio – PATECO
Plaza Alfonso el Magnánimo n.12-1º-1ª
46003 València